2011. március 20.
Sajtóhírek szerint Magyar Eleonóra Fideszes képviselő jövőhéten beadja indítványát, miszerint korrigálni kell a magyar helyesírás szabálykönyvben hibásan szereplő “állam” főnevet, és annak összes származtatottját. Várhatólag a kétharmados többséggel rendelkező kormánypárt, gyorsított eljárásban fogadja el a módosítást. A változtatás várhatólag érinteni fogja a készülő alkotmány szövegtervezetét is.
2011. március 10.
Megyek a szokásos reggeli útvonalamon, átszlalomozok a birkákon a stadionoknál, majd egy balos a Stefánia (correct me) bringagyászra. A Stadion, és a szoborpark közt pedig megfogom a szokásos pirosomat. Lecsüccs a vázamra, és várok türelemmel. Jön egy csaj, akit a franc tudja még hol előztem meg, elmegy mellettem, de nem áll meg a pirosnál, hanem lassan kigurul az útra, és lesi a kanyarodó autókat. “Na még egy türelmetlenkedő” – gondolom.
Ezek azok, akik tipikusan tök lassan tekernek, de mindig belehajtanak a pirosba, mert ők sietnek. Őket szoktam ugyanazon az útvonalon 15szőr megelőzni, és a 10. eset után már kezdik nem kicsit felcseszni az agyam.
Ez azonban meg sem várja, hogy feltisztuljon a kanyarodó sáv, hanem egyszer csak ráteker, és behajt az autók köze! Satufék, duda, a hölgyike meg semmitől sem zavartatva teker tovább. Csak én üvöltöttem el magam: “Mit csinálsz te idióta!” Persze már kb a földtani után megelőztem (Azért csak akkor, mert hiányzik a nagytárcsa elől, más sztori) Aztán épp a Líbiai nagykövetségnél
Az egy poén hely különben. Évek óta úgy néz ki, mint egy elhagyatott rom, élő embert sose láttam még bent. Ellenben az egyik este, amikor az index írt valami cikket, hogy zöld könyvet akartak szerezni, vagy mi akkor meg ki volt világítva, mintha üzemelne. Médiakurvák.
várom a zöldet, amikor beáll mellém. Gondoltam ideje egy kis bájcsevejnek.
Udi: Te figyelj már! Ne előttem nyirasd már ki magad.
HP: Téged az meg miért zavar?
Udi: Mert ÉN sietek melózni, és nem akarok tanúskodni, mert téged elütöttek.
HP: Ne is törődj vele, szoktam ilyeneket csinálni.
Udi: *Visszanyelem a nyekulturnij anyázást* Már pedig törődök vele bammeg, mert ha téged elbasznak, akkor nekem is el van baszva a napom, mert itt kell maradnom tanúskodni, és elkések faszán a melóból. Engem nem zavar, ha valaki hülye, joga van hozzá, amíg nem veszélyeztet másokat. Nyírasd ki magad, nem érdekel, de figyelj már arra, hogy legalább más ne szívjon a hülyeséged miatt.
HP: Na így se csesztek még le.
Érted ezt? Leérveli baszki!
2011. február 25.
Munkahelyen Egy laptopot és egy 22” szélesvásznút használok, Windows XP kiterjesztett asztallal. Apró problémának tűnhet, de nekem nagyon baszta az ergonómiámat, illetve a felhasználói élményemet, hogy az aktuális háttérképem csak a laptop monitorján fullscreen, de a szélesvásznún össze van rántva középre. Nyilván a fő monitor (15” laptop) Beállítását veszi alapul. Mit lehet tenni? Ez, és ez szerint active web desktopként kell bohóckodni. Az egyik a képet venné, a másik egy HTML-el trükközik.
Egyik se működött, össze vissza voltak a képek a monitoron. Nem tudom, nem érdekel, hogy miért, ugyanis észrevettem, ha be van kapcsolva a web háttér, akkor mindkét monitoron megfelelően, teljes képernyőn jeleníti a háttérképet. Az én megoldásom: Állítsd be szokásos módon a a háttérképet, majd helyezd el rajta aktív web elemként ezt az 1×1 pixeles transzparens pngt.
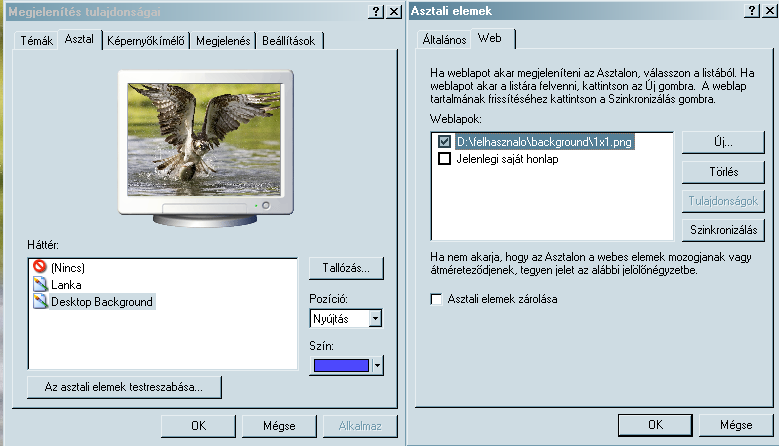
Ennyi Mennyivel egyszerűbb már, nem? Az amúgy megvan, hogy az XP már 10 éves oprendszer? Hogy öregszünk…
2011. február 11.
A bejegyzés eredetije az Alice és Bob IT biztonsági blogon jelent meg eredetileg. Én csak hazahoztam 
Az ITSCC 2010 negyedik feladatának (PDF) kitalálásakor az lebegett a szemünk előtt, hogy adjunk a versenyzőknek egy olyan feladatot, amelyik azon kívül, hogy triviális, mindennapi problémát vet fel, a megoldásban mégis meg lehessen villantani a „hacker” gondolkodást.
Mi is volt a feladat? Írjon egy web alkalmazást, ahova bejelentkezett felhasználók dokumentumokat tölthetnek fel. Ezeket a dokumentumokat csak a bejelentkezett felhasználok tölthetik le. Kicsit megsózzuk jogosultságkezeléssel, tartalom szűréssel, objektum menedzsmenttel, és el is készült egy teljesen átlag, „Bevezetés a web alkalmazás programozásba” órára beadandó dolgozat. Látszólag. Itt jönnek be ugyanis a csavarok:
* A web alkalmazás nem használhat adatbázist
* Nem használhat a fejlesztő publikus keretrendszert
* Nincs konfigurációs jog a szerveren
* Nem telepíthetünk semmilyen plugint, modot a szerverre
* A dokumentumok elérhetők HTTP-n, vagy HTTPS-en keresztül.
Ezek az extra kritériumok elsőre szőrszálhasogatónak tűnhetnek, ezért hadd meséljem el, mi volt az ötlet a feladat mögött. Egyszer, egy unalmasabb pillanatomban elgondolkodtam, hogy milyen jó lenne, ha lenne egy pofonegyszerű PHP web alkalmazás, amellyel megoszthatom különféle fájljaimat az ismerősökkel, de nem az internettel. Jó lenne, ha az egyszerűsége mellett megfelelően védené a rá bízott adatokat. Arra gondoltam, hogy ezt az alkalmazást használhassa bármelyik átlagos felhasználó, aki képes regisztrálni magának egy ingyenes PHP képes webhelyet. Annyi legyen az összes feladata, hogy felmásolja a fájlokat, és out-of-box már működik is a dokumentum megosztás, egy beégetett felhasználóval. Elgondolkoztam a problémán, majd leprogramoztam egy POC megoldást. Egész csomó rafinált biztonsági kérdést felvetett a feladat.
Hogy oldanánk meg a hozzáférés szabályozását? Legkézenfekvőbb session alapon. No, de mi alapján autentikálunk? Hát a szokásos select * from users where… Nincs adatbázis. Hogy mented a felhasználónevet, és a jelszót? Fájlba? Ha sikerült valahogy lekezelni az autentikáció kérdését, akkor hogy érjük el a feltöltött dokumentumokat. Ennek a megoldása volt igazándiból a feladat lényege, a többi inkább csak finomság. Egészen rossz elgondolás, hogy egy oldalra kirakjuk a linkeket az állományokra, és ennek az oldalnak hozzáférését korlátozzuk. Bár normál felhasználás során tényleg csak akkor fogja a felhasználó látni a linkeket, ha már bejelentkezett, de mi van akkor, ha Alice, aki néha nem túlságosan figyel oda a részletekre, kimásolja a linket, és úgy küldi el Bobnak, egy mindannyiunk által ismert e-mail és kereső szolgáltatóval? A link innentől máris nyílvános, és semmilyen mechanizmus nem fogja meggátolni a szervert, hogy kiszolgálja a közvetlen file GETeket. Ez csak egy látszólagos biztonság, amit azonban szerintem már többen is láthattunk gyakorlatban. Itt azonban gondolhatnánk valami rafinált konfigurációs, htaccess-es megoldásra, de a kiírás szerint nincs konfigurációs jogod.
Mindenképpen valahogy a saját kezünkben kell tartani a hozzáférést a fájlokhoz, és biztosítani, hogy lehetőleg csak a mi módszerünkkel találják meg az állományokat, mondjuk egy getFile.php?file= URL-en keresztül. Ilyenkor megvalósításokban a kezelő egy bináris folyamot nyit a fájlra, és azt másolja be a HTTP válaszba, majd elküldi a böngészőnek. A mi esetünkben is így a legegyszerűbb megoldani a kérdést, és itt jön be a végső csavar. Mire nyisson folyamot a letöltő kezelőnk? Hol legyen a fájl, és ha már ott van, hogy biztosítjuk, hogy ne férhessen hozzá illetéktelen? A megoldás nyilvánvaló: A fájlt a docrooton kívül kell tárolni, ahol azonban tud a webszerverünk olvasni, és majd így biztonságosan megszerezhető a fájl.
Ez itt még mindig a ITSCC 2010, és nem mentünk át észrevétlenül a „Bevezetés a web alkalmazás programozásba” órára. A feladat konkrétan kimondja, hogy a feltöltött fájloknak a web felöl elérhetőnek kell lenniük. Titkoltan arra is kíváncsiak voltunk, hogy a programozónak eszébe jut e az örökérvényű klisénk: Nincs tökéletes biztonság. Jó biztonság azonban, ha egy adott akadály leküzdésére annyi erőforrást kell áldozni, hogy a támadót eltántorítsa*. Bár sokan próbálták a docrooton kívül helyezni, a feladat tökéletesen megoldható a docrooton belül is. A kérdés csupán annyi: Hogy? Következő cikkünkben elemezgetjük a született megoldásokat, de addig is: Te hogyan oldottad volna meg ezt a problémát?
PS: Még egy bonusz kérdés: Ha fájlba mented a felhasználók adatait, akkor ugye az is eszedbe jut, hogy ezt a fájlt nehogy megtekinthessék illetéktelenek?
2011. február 4.
Nem azért nem borotválkozom már egy hete, mert lusta, suttyó paraszt vagyok (na jó, egy kicsit de), hanem mert ha reggel borotválkozom, akkor szétcsesződik a bőröm a minusz 10 fokban (plusz menetszél. Mi van teve, megfagytál?), ha pedig este, akkor meg reggelre csesződik szét a bőröm, mert miért ne. Dilemma, dilemma.
2011. január 28.
Amióta dolgozom, sose gondoltam arra, hogy mi lesz a nyugdíjammal. Annyira távoli volt, hogy nem merengtem rajta. Egyszer felhívott valaki, és megkérdezte: Tudom e miből fogok élni nyugdíjasként? Megmondtam neki (miután megtudakoltam, honnan a francból tudja a magán telefonszámomat), hogy nem tervezek a nyugdíjamból élni. És ez így is volt jól, egészen mostanáig.
Most, hogy közeledik a határidő, egyre többet kell gondolnom rá. És ez nagyon felbasz idegileg. Nyilvánvalóan kényszerít egy olyan kormány, akit nem kedvelek, hogy döntést hozzak, egy olyan kérdésben, ami alapvetően nincs napirenden a hétköznapjaimban. Ám, ha kell, akkor legyen. Találjuk ki, melyik legyen.
A döntést több szinten tudunk hozni. Ez lehet impulzív, megérzés alapú, szarok bele. Ebben az esetben mivel látom, hogy mennyire kepesztenek a pénzemért, és pofátlanul próbálják lenyúlni, megpróbáltam felelős döntést hozni. Itt szembesültem azzal, ami legjobban kiborít. Ezt a döntést lehetetlen meghozni. Egyszerűen nincs elegendő megbízható információd, hogy bármit összerakj. Persze az elemzők okoskodnak, és minden ember megmondja a frankót (tisztára mint a foci), de ezzel a magabiztossággal csak saját bizonytalanságukat akarják elrejteni, mert ők sem tudnak/tudhatnak semmi biztosat. Zavar, hogy azt látom a fészbukon, hogy hozzám hasonló helyzetben lévők maradnak, és nem tudom miért. Nem látom a motivációjukat, és nem értem ők mit futtattak le magukban. Mi győzte meg őket?
Olyanok ígérgetnek pro, akik többször bizonyították, hogy akár egy hónapra előre se tudnak gondolkodni, nem hogy 35 – 40 évre. De saját butaságukat agresszióval palástolják, mint a dagadt gyerek a suliban. Szakkönyveket írnak tele avval, hogy miért veszi el az uzsonnapénzed, és veri be a képed, de ezt téged, ott, kicsit sem fog nyugtatni. Csak ülsz sajgó pofával, és könnyeidet nyeldekelve fogadkózol, hogy fogsz neki ezért megfizetni. Szenvedélyesen gyűlölőd őt, de haragszol magadra is. Tehetetlen vagy.
Én 15 éve politikailag indifferens vagyok. Nem utáltam soha, egyiket se. Ezeket a mostaniakat viszont teljes szívemből gyűlölöm. Nem elég, hogy elveszik az uzsonnapénzemet, de még meg is próbálnak győzni arról, hogy ez most tulajdonképpen az én érdekemben van. Mert, csak. Higgyél nekünk, bízz bennünk! Nem bíztam bennük eddig sem, de a mostani akciójuk végképp elvette a kedvemet ettől az egész cirkusztól. Gyűlölöm, hogy ennyire gátlástalanok. Gyűlölöm, hogy elpusztítják a hitemet a demokráciában. Gyűlölöm, hogy ennyire erős érzelmeket korbácsolnak fel bennem. Gyűlölöm, hogy tehetetlen vagyok. Gyűlölöm a létbizonytalanságot, amit okoznak. Gyűlölöm az arroganciájukat.
Számomra a menni / maradni kérdés már nem a nyugdíjról szól.
2011. január 21.
Vettem a fáradságot, és utánanéztem, hogy a ~10 ezres kábelnet médiumomat (5M/0.5M asszem, nem emlékszem) mire cserélhetném. Mivel van havi 4500 csekkem, lehetett a drágább csomagok közül válogatni. Meg is lett a Családi csomag, ami 15M/1M, és 6900, egy év hűséggel. Elég lett volna a Kábelnet alap is (5M/0.5M), de az CSAK 3850, és kevesebbet nem tudunk kifizetni a csekkel ugyebár. Na mindegy, flancoljunk, megrendeltem a drágábbat. Lássuk, mit tud:

Hoppá, ez kurvajó! Hozza a papírformát, meg egy kis plusz! Az egyetlen bökkenő, hogy én keveset netezek itthon (értsd a magyar hálózaton), viszont sokat WoWozok, és annak a szerverei franciában vannak.

Hát a letöltés rendesen esett, de szerencsére az Up legalább nem változott. Menjünk messze, America Fuck Yeah!

A Down nem változott számottevően, Upom feleződött. Feltételezem, mert elhagytam Európát.
Lehetséges, hogy külföldre semmiképpen nem mehetek 2.5 – 3M felett? Lehet erre valami szabály? Te, hogy tudod?
Amúgy jöjjön a poén. Miután megrendeltem a netet, jött az asszony, és közölte, hogy változott a céges policy, többet nem kap internet csekket. Nem örülünk Vinszent…
PS: 1.5M/0.4M a garantált, szóval a nevem kuss 
2011. január 17.
Previously on Unidentified Drinking injuries K: Nem veszélyes? V: De, nagyon is az. Ugyanannyira, mint autóba ülni, vagy bambán sétafikálni. Milliószor elmondtam már, és most is megteszem. Bringázni veszélyes. Mivel te vagy a védtelenebb, neked kell figyelni arra, hogy ne … Egy kattintás ide a folytatáshoz…. →
2011. január 14.
Emberek! Itt az idő megbeszélni a dolgokat, szóval figyelide a fületekkel, jól! Először is; Boldog újévet, karácsonyt, miegymás! Másodszor pedig szeretném megválaszolni a bringázással feltett általános kérdéseket. K: Miért Bringázol? V: Mert szeretek bringázni. K: No de miért bringázol Pesten, … Egy kattintás ide a folytatáshoz…. →
2010. december 10.
Mit teszel, ha csöpög a csap? Pofánvered a párodat, mert arra panaszkodik, hogy zavarja a hang, vagy kihívod a vízvezeték szerelőt / megszereled?
A véleményvezér arról okoskodik, hogy mekkora felelőtlenség volt a wikilíksztől, hogy nyilvánosságra hozták a különféle diplomáciai dokumentumokat. Az egész gondolatmenet mögött átérződik az átlagjózsi naivsága az esettel kapcsolatban. Mindenki elpoffogtatja a frázisokat, miszerint emberek élete került ezzel veszélybe, államérdekeket sért, és különben is Assange
Aki különben csak a nyílvános arca a wikileaksnek, ki tudja hányan, és kik melóznak még rajta, köztük az egyik titkos kedvencem az Anonymous.
maga a sátán, és egy szebb világban már golyót kapott volna.
Idióták.
Az senkiben sem merül fel, hogy jutottak el a dokumentumok a wikileaksig? Egy lófasz tizedes hozzáfér szigorúan titkos, és kínos katonai dokumentumok tömegéhez, mert a katonai hálózat egy nagy rakás kupleráj? Semmi jogosultságkezelés? Semmi védelem? mert a belső hálón mindenki megbízható? És ha kapzsi hadnagy már korábban eladta az egész cuccot az “ellenfélnek” ki se derült talán.
Egy olyan világban, ahol emberek képesek kiirányítani a viszonylag jól védett, és titkos belső levelezést egy nyílvános emailszolgáltatóra, agent123/agent123 szintű user/pass védelemmel, csodálkozunk, hogy a wikileaks szerverei roskadoznak a védendő dokumentumoktól. Aki nem csak a Blikkből tájékozódik, rég megszokhatta, hogy megdöbbentő információszivárgások történnek világszerte.
Használt laptopon felejtett titkok. Elhagyott pendrive-en az adott ország társadalom biztosítottjainak az összes adata. Mindennapos események, és a szeku szakértők rojtosra dumálják a szájukat, hogy hihetetlenül alacsony az emberek biztonság-tudatossága. A helyt azonban, hogy a valódi problémát kezelnék, kikiáltanak egy bűnbakot, és azt támadják, arra hárítanak minden felelőséget.
Gondolkodjunk, hogy melyik a veszélyesebb! Az a dokumentum, ami mindenki számára nyílvános, és az érintettek belekezdhetnek a kárrendezésbe, vagy az amelyről még csak nem is tudjuk, hogy ellopták.
Hagyják csak Assanget, meg a wikileakset békén, és először inkább próbáljanak rendet tenni a saját portájukon.
További olvasmány: Konteoblog a Wikileaksről.
|